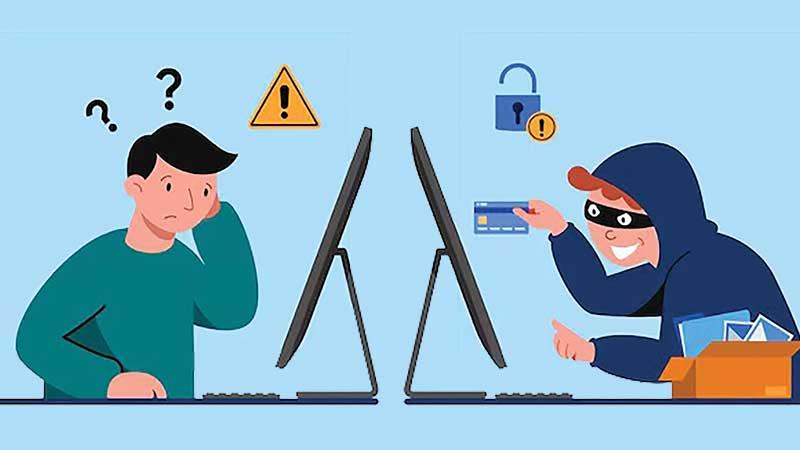
গত বছর বিশ্বব্যাপী প্রায় ৪৪ শতাংশ মানুষ অন্তত একটি ফিশিং ই-মেইলে ক্লিক করেছেন অথবা অ্যাটাচমেন্ট খুলেছেন বলে এক জরিপে উঠে এসেছে। সাইবার নিরাপত্তা কোম্পানি ইউবিকোর জরিপে দেখা গেছে, ফিশিং স্ক্যাম এখন এমন পর্যায়ে পৌঁছেছে যে অনেক মানুষ আসল ও প্রতারণামূলক ই-মেইলের মধ্যে পার্থক্য করতে পারছে না।
ফিশিং আজও সাইবার অপরাধীদের অন্যতম প্রিয় হাতিয়ার। যেখানে মূল লক্ষ্যবস্তু থাকে ই-মেইল। কারণ এটি ব্যক্তিগত কাজ থেকে শুরু করে ব্যাংক, বিল ও পারিবারিক চ্যাটসহ অনেক গুরুত্বপূর্ণ কিছুর সঙ্গে সংযুক্ত থাকে। কেউ একবার ই-মেইলে প্রবেশ করতে পারলেই তা দিয়ে বড় ধরনের ক্ষতি করতে পারে। ফিশিং আক্রমণ থেকে নিজেকে সুরক্ষিত রাখার কিছু পদক্ষেপ সম্পর্কে জানিয়েছে প্রযুক্তিবিষয়ক ওয়েবসাইট গিজচায়না—
আক্রমণ চিহ্নিত করা
ফিশিং থেকে বাঁচার প্রথম ধাপ হলো আক্রমণ চিহ্নিত করা। এ ধরনের বার্তা প্রায়ই ভয় বা জরুরি পরিস্থিতি তৈরি করার চেষ্টা করে। যেমন বলবে ‘আপনি কোনো পেমেন্ট মিস করেছেন’ বা ‘আপনার ব্যাংক অ্যাকাউন্ট ব্লক হয়ে যাবে’। কিছু বার্তা লিংকে ক্লিক করতে বা ফাইল ডাউনলোড করতে প্ররোচিত করবে। এছাড়া ভুল বানান, পরিচিত কোম্পানি থেকে অদ্ভুত ই-মেইল বা সন্দেহজনক লিংক এড়িয়ে যাওয়া ভালো।
প্রেরকের ই-মেইল ঠিকানা পরীক্ষা করা
শুধু ইনবক্সে প্রদর্শিত নামের ওপর নির্ভর করা যাবে না। প্রতারকরা প্রায়ই নাম নকল করে ই-মেইলকে বাস্তব মনে করাতে চেষ্টা করে। তাই সবসময় প্রেরকের নাম ক্লিক করে পুরো ই-মেইল ঠিকানা দেখতে হবে। কোনো কোম্পানির অফিশিয়াল ডোমেইনের সঙ্গে এটি মিলে গেলে সাধারণত নিরাপদ ধরে নেয়া যায়। কিন্তু ঠিকানাটি সন্দেহজনক বা অস্বাভাবিক মনে হলে ই-মেইলটি খোলা উচিত নয়।
ব্যাংকে লগইনের জন্য ই-মেইল লিংকে ক্লিক না করা
ব্যাংক অ্যাকাউন্টে লগইনের জন্য ই-মেইলে দেয়া লিংক ব্যবহার করা যাবে না। বরং ব্রাউজার বা মোবাইল অ্যাপ খুলে সরাসরি ব্যাংকের ওয়েবসাইটের ঠিকানা টাইপ করা উচিত। প্রতারকরা প্রায়ই এমন অনেক ই-মেইল পাঠায় যেগুলোর লিংক বাস্তব মনে হলেও ভুয়া লগইন পেজে নিয়ে যায় এবং তথ্য চুরি করতে চায়। সরাসরি অফিশিয়াল সাইটে গেলে এ ধরনের ফাঁদে পড়া থেকে রক্ষা পাওয়া যায়।
লিংকে ক্লিক করার আগে হোভার করা
ই-মেইলের লিংকে ক্লিক করার আগে মাউস রেখে হোভার করতে হবে। এতে আসল ওয়েব ঠিকানা দেখা যাবে। আসল ঠিকানার লিংক টেক্সটের সঙ্গে না মিললে তা এড়িয়ে যেতে হবে। যেমন যদি ‘এক্সওয়াই’ নামে কোনো ব্যাংকের লিংক কোনো শপিং ওয়েবসাইটে নিয়ে যায়, তবে বুঝতে হবে এটি হতে পারে কোনো প্রতারণার চেষ্টা।
শক্তিশালী পাসওয়ার্ড ব্যবহার ও সময়ে সময়ে পরিবর্তন
দুর্বল পাসওয়ার্ড অনেকটা ঘরের দরজা খোলা রেখে ঘুমিয়ে যাওয়ার মতো। এক্ষেত্রে নাম, জন্মদিন বা সহজ প্যাটার্ন যেমন ‘১২৩৪৫’ ব্যবহার এড়িয়ে চলতে হবে। অক্ষর, সংখ্যা ও চিহ্ন মিশিয়ে একটি দীর্ঘ পাসওয়ার্ড তৈরি করা ভালো। এছাড়া নির্দিষ্ট সময় পর পর পাসওয়ার্ড বদলানোরও পরামর্শ দেন বিশেষজ্ঞরা।
ই-মেইল নমুনা পর্যবেক্ষণ
কিছু কোম্পানি ও সাইবারসিকিউরিটি ওয়েবসাইট ফিশিং ই-মেইলের উদাহরণ দিয়ে সচেতন করে। এসব নমুনা অধ্যয়ন করলে সতর্কবার্তা চেনার ক্ষমতা বাড়ে। যেমন নকল লোগো, বানান ভুল ইত্যাদি।
উপহারসংক্রান্ত ই-মেইল মুছে ফেলা
ব্যবহারকারীকে কোনো ই-মেইলে পুরস্কার বা উপহার জেতার কথা জানানো হলে নিজেকে জিজ্ঞেস করতে হবে, ‘আমি কি কোনো খেলা বা প্রতিযোগিতায় অংশ নিয়েছিলাম কিনা।’ এ ধরনের ই-মেইল প্রায়ই নানা তথ্য চায় বা উপহারের জন্য ছোট একটি ফি দিতে বলে। এক্ষেত্রে সবচেয়ে ভালো হলো এমন ই-মেইল সরাসরি ডিলিট করে দেয়া।