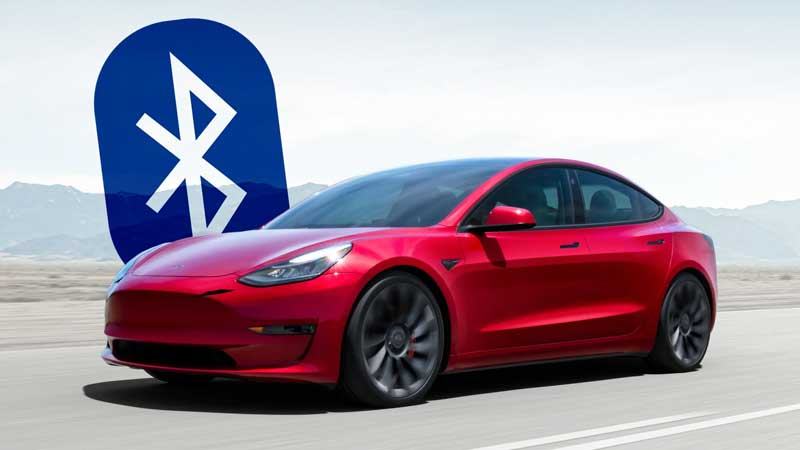
মোবাইল বা ল্যাপটপে থাকা ব্লুটুথ প্রযুক্তির মাধ্যমে টেসলার বৈদ্যুতিক গাড়ি (ইভি) চুরির পদ্ধতি প্রকাশ পেয়েছে। এর পর পরই অনলাইনে ও এর বাইরে সাইবার হামলায় ক্ষতির মধ্যকার সম্পর্কে পরিবর্তন এসেছে। খবর টেকরাডার।
এনসিসি গ্রুপের একদল গবেষক একটি টুল তৈরি করেছে, যেটি ব্লুটুথ লো এনার্জির (বিএলই) রিলে আক্রমণ সম্পাদনে সক্ষম। যেটি সফলভাবে সব স্তরের নিরাপত্তা ও শনাক্তকরণ প্রযুক্তি ভেদ করতে সক্ষম। অধিকাংশ ক্ষেত্রে স্মার্টফোন থেকে স্মার্টলকে হামলা করা হলেও গবেষকরা টেসলার বৈদ্যুতিক গাড়ির ওপর পরীক্ষা চালিয়েছে।
লেম্যানের সূত্রানুসারে, ব্লুটুথের একজন প্রেরক ও প্রাপকের সংযোগের মধ্যে জোরপূর্বক প্রবেশের মাধ্যমে এ আক্রমণ পরিচালনা সম্ভব হয়। এর মাধ্যমে হামলাকারী দুটি ডিভাইসের মধ্যে যে ফাইল বা তথ্য আদান প্রদান করা হচ্ছে, সেগুলো হাতিয়ে নিতে পারে। তবে এ পদ্ধতিতে আক্রমণের একটি দুর্বল দিক রয়েছে। আক্রমণকারীকে নির্দিষ্ট ডিভাইস ও ব্যক্তির কাছাকাছি অবস্থান করতে হয়।
পরীক্ষার অংশ হিসেবে গবেষকরা ২০২০ সালের একটি টেসলা মডেল ৩ গাড়ি এবং আইফোন ১৩ মিনি ব্যবহার করেছে। যেখানে টেসলার ৪.৬.১ ভার্সনটি ইনস্টল ছিল। গবেষকরা দুটি রিলে ডিভাইস ব্যবহার করেছে। প্রথমটি স্মার্টফোন থেকে সাত মিটার এবং অন্যটি গাড়ি থেকে তিন মিটার দূরত্বে রাখা হয়। ফোন ও গাড়ির মধ্যকার মোট দূরত্ব ২৫ মিটার। পরীক্ষাটি ফলপ্রসূ হয়েছিল।