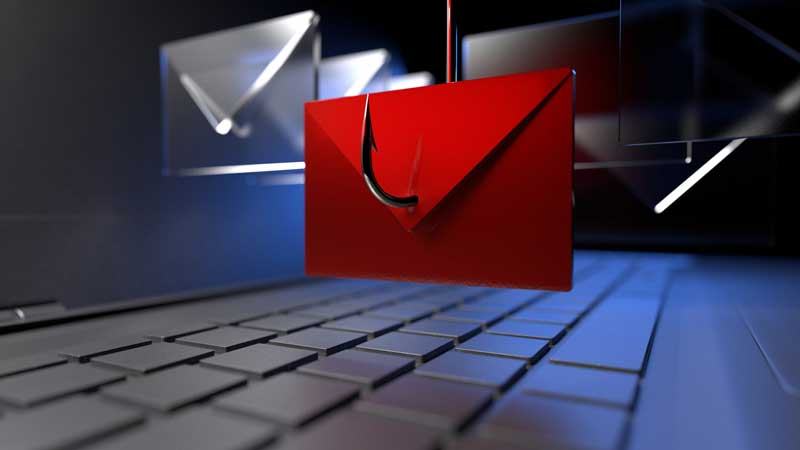
বিশ্বে নন-ফাঞ্জিবল টোকেনের (এনএফটি) সবচেয়ে বড় বাজার ওপেনসির গ্রাহকদের বড় ধরনের ফিশিং হামলার বিষয়ে সতর্ক থাকার পরামর্শ দিয়েছে প্রতিষ্ঠানটি। খবর টেকরাডারপ্রো।
সম্প্রতি প্রতিষ্ঠানটির সার্ভারে হামলার মাধ্যমে ব্যবহারকারীদের অ্যাকাউন্টের তথ্য ও ই-মেইল চুরির সত্যতা নিশ্চিত হয়েছে। এর পর পরই প্রতিষ্ঠানটির পক্ষ থেকে ব্যবহারকারীদের ঠিকানায় ফিশিং হামলা পরিচালনার বিষয়ে সতর্ক থাকার আহ্বান জানানো হয়েছে। এনএফটি হলো এক ধরনের ডিজিটাল ক্রিয়েশন, যা ব্লকচেইনে সংরক্ষিত থাকে। বিষয়টির ঘোষণা দেয়ার সময় প্রতিষ্ঠানটির নিরাপত্তা বিভাগের প্রধান কোরি হার্ডম্যান বলেন, ই-মেইল ডেলিভারি পরিষেবা প্রতিষ্ঠান কাস্টমার ডট আইওর একজন কর্মী যখন ওপেনসির ই-মেইল ডাটাবেজ ডাউনলোড করেন তখন হামলা ও তথ্যচুরির ঘটনা ঘটে। হার্ডম্যান বলেন, যদি কেউ অতীতে ওপেনসির কাছে আপনার ই-মেইল শেয়ার করে থাকেন তাহলে ধরে নিতে হবে আপনি ক্ষতিগ্রস্ত হয়েছেন। এ ঘটনার তদন্তে আমরা কাস্টমার ডট আইওর সঙ্গে কাজ করছি।
এখন থেকে ওপেনসির ব্যবহারকারীদের কাছে আসা বাজারসংক্রান্ত যেকোনো ই-মেইলের বিষয়ে সতর্ক থাকতে হবে। প্লাটফর্মটির ই-মেইল ডোমেইন ওপেনসি ডট আইওসহ যেকোনো ঠিকানার ই-মেইল ভুয়া হওয়ার সম্ভাবনা বেশি। হার্ডম্যান বলেন, ওপেনসি ডট ওআরজি, ওপেনসি ডট এক্সওয়াইজেড এবং ওপেনসি ডট আইও ডোমেইন ব্যবহার করে যেসব ই-মেইল পাঠানো হবে সেগুলো এড়িয়ে যেতে হবে।