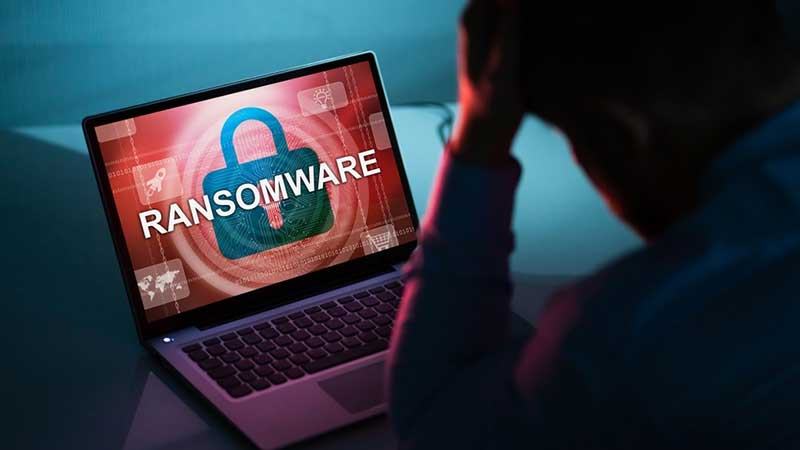
বিশ্বের অন্যান্য খাতের তুলনায় শিক্ষা খাতে তথা শিক্ষাপ্রতিষ্ঠানে র্যানসমওয়্যার হামলা উল্লেখযোগ্য হারে বাড়ছে। ২০২০ সালে হামলার পরিমাণ ৪৪ শতাংশ থাকলেও ২০২১ সালে তা ৬০ শতাংশে উন্নীত হয়েছে। সম্প্রতি সাইবার নিরাপত্তা প্রতিষ্ঠান সফোস প্রকাশিত এক প্রতিবেদন সূত্রে এ তথ্য জানা গেছে। খবর আইএএনএস।
প্রতিবেদনের তথ্যানুযায়ী, অন্যান্য খাতে র্যানসমওয়্যার হামলার মাধ্যমে তথ্য এনক্রিপ্ট করার হার ৬৫ শতাংশ হলেও শিক্ষাপ্রতিষ্ঠানে এর হার ৭৩ শতাংশ। এমনকি হামলার পর স্বাভাবিক অবস্থায় ফিরে আসতে তিন মাসেরও বেশি সময় লাগে। এর হার ৭ শতাংশ, যা অন্যান্য খাতের (৪ শতাংশ) প্রায় দ্বিগুণ।
এক বিবৃতিতে সফোসের প্রধান গবেষণা বিজ্ঞানী চেস্টার উইসনিউস্কি বলেন, স্কুলগুলো র্যানসমওয়্যার হামলায় সবচেয়ে বেশি ক্ষতির শিকার হয়েছে। কেননা এসকল শিক্ষাপ্রতিষ্ঠান সাইবার নিরাপত্তার বিষয়ে ততটা সচেতন নয়। পাশাপাশি শিক্ষার্থীদের বিপুল তথ্যভাণ্ডার থাকায় শিক্ষাপ্রতিষ্ঠান সহজেই আক্রমণকারীদের অন্যতম প্রধান লক্ষ্যস্তুতে পরিণত হয়েছে।
প্রতিবেদনে ৩১টি দেশের মাঝারি আকৃতির শিক্ষাপ্রতিষ্ঠান, ৫ হাজার ৬০০ তথ্যপ্রযুক্তি বিশেষজ্ঞ, প্রাথমিক শিক্ষাস্তরের ৩২০ জন এবং উচ্চশিক্ষাস্তরের ৪১০ জনের মতামত ও উত্তর তুলে ধরা হয়। উইসনিউস্কি বলেন, অন্যদের তুলনায় শিক্ষাপ্রতিষ্ঠানে র্যানসমওয়্যার হামলা হলে তা সহজে শনাক্ত করা যায় না। যে কারণে এসব হামলায় আক্রমণকারীদের সফলতার হার বেশি থাকে এবং বেশি তথ্য এনক্রিপ্ট বা লক করে দেয়া যায়। ফলে অর্থ আদায়ের পরিমাণও বাড়ানো যায়।
জরিপে বলা হয়, র্যানসমওয়্যার হামলার পর অন্যান্য খাতের তুলনায় শিক্ষাপ্রতিষ্ঠানগুলো তাদের স্বাভাবিক ও বাণিজ্যিক কার্যক্রমে বড় ধরনের প্রভাব পড়ার বিষয়ে জানিয়েছে। উচ্চশিক্ষা খাতে ৯৭ শতাংশ এবং প্রাথমিক শিক্ষা খাতে ৯৪ শতাংশ অংশগ্রহণকারী জানায়, র্যানসমওয়্যার হামলার কারণে তাদের স্বাভাবিক কার্যক্রম ব্যাহত। অন্যদিকে ব্যক্তিমালিকানাধীন প্রতিষ্ঠানগুলো হামলার কারণে ব্যবসায়িক ক্ষতি ও রাজস্ব হারানোর বিষয়টি জানিয়েছে।
সাইবার বা র্যানসমওয়্যার হামলার পর মাত্র ২ শতাংশ প্রতিষ্ঠান তাদের সব তথ্য ফিরে পেতে সক্ষম হয়েছে। ২০২০ সালে এর হার ছিল ৪ শতাংশ। স্কুলগুলোর মধ্যে ৬২ শতাংশ প্রতিষ্ঠান নির্দিষ্ট অর্থ প্রদানের মাধ্যমে তাদের তথ্য পুনরুদ্ধার করতে পেরেছে। ২০২০ সালে এর পরিমাণ ছিল ৬৮ শতাংশ। অন্যদিকে উচ্চশিক্ষা কার্যক্রমের সঙ্গে সম্পৃক্ত প্রতিষ্ঠানগুলো এ সংকটাবস্থা থেকে বেরিয়ে আসতে বেশি সময় নিয়েছে। ৪০ শতাংশ প্রতিষ্ঠান জানায়, এ অবস্থা থেকে উত্তরণের জন্য কমপক্ষে এক মাস সময়ের প্রয়োজন। সেখানে ৯ শতাংশ জানায়, তাদের তিন-ছয় মাস সময়ের প্রয়োজন হয়।
অন্যদিকে সম্প্রতি উচ্চপদস্থ কর্মকর্তা, মানবাধিকারকর্মী, সাংবাদিক, সমাজসেবকসহ সমাজের গুরুত্বপূর্ণ ব্যক্তিদের রাষ্ট্রায়ত্ত হ্যাকিংয়ের হামলা থেকে সুরক্ষা প্রদানে আইফোনে লকডাউন মোড চালু করেছে কুপারটিনোভিত্তিক প্রযুক্তি জায়ান্ট অ্যাপল।
লকডাউন মোডটি আইফোনের একাধিক ফিচার বন্ধ করার মধ্য দিয়ে স্পাইওয়্যারের মাধ্যমে ডিভাইসটি সহজে খুঁজে পাওয়ার সম্ভাবনা কমিয়ে দেয়। এতে হ্যাকাররা যেসব ফিচারের মাধ্যমে ডিভাইসে প্রবেশের মধ্য দিয়ে তথ্য হাতিয়ে নিতে পারে, সেগুলোও নিরাপদ থাকে। মূলত এটি আইমেসেজের প্রিভিউ ফিচার, সাফারি ব্রাউজারের জাভাস্ক্রিপ্ট ব্যবহারের সক্ষমতা কমানো, নতুন ইউজার প্রোফাইল ইনস্টল না করা এবং ওয়্যারড কানেকশন তৈরির পথ বন্ধ করে দেয়। কয়েক মাস আগে রাষ্ট্রায়ত্ত হ্যাকাররা আইফোনে টেক্সট মেসেজের মাধ্যমে জিরোক্লিক আক্রমণ করেছিল।