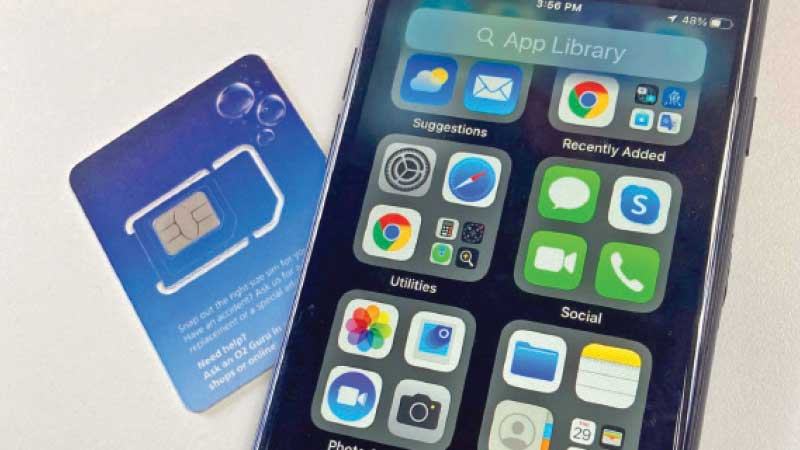
অনলাইন জগতে স্ক্যামিং, হ্যাকিং অথবা ফিশিং প্রতারণার সঙ্গে কমবেশি সবাই পরিচিত। সম্প্রতি সিম সোয়াপিং নামে নতুন এক ধরনের প্রতারণার কথা প্রকাশ্যে এসেছে। এটি এক ধরনের হ্যাকিং কৌশল, যেখানে সিম কার্ড সোয়াপ করে ব্যক্তির ফোন নম্বর নকল করে দখলে নেয়া হয়। খবর এপি।
সিম অদলবদলের এ প্রতারণাকে সিম স্প্লিটিং, সিমজ্যাকিং, সিম হাইজ্যাকিং অ্যাটাকও বলা হয়। সিম সোয়াপ করে সাইবার অপরাধীরা গ্রাহকের ডিভাইসের সঙ্গে সংযুক্ত সিম কার্ডটি প্রতারণামূলক ব্যবহার করে ফোন দেয়া ও ফোন রিসিভ করতে পারবে। এমনকি টেক্সট মেসেজের মাধ্যমে যেকোনো অ্যাকাউন্ট ভ্যারিফাই করতে পারবে।
এপির প্রতিবেদনের তথ্যানুযায়ী, হ্যাকাররা গ্রাহকের ব্যক্তিগত তথ্য যেমন ফোন নম্বর, ঠিকানা, জন্ম তারিখ, সোশ্যাল সিকিউরিটি নম্বরগুলো বিভিন্ন সময় চুরি হওয়া তথ্য কিংবা ডার্ক ওয়েবের মাধ্যমে সংগ্রহ করে। এরপর সিমটি হারিয়ে গেছে কিংবা নষ্ট হয়ে গেছে জানিয়ে তারা মোবাইল অপারেটরের কাছে ওই সব তথ্য দিয়ে নতুন একটি সিম অথবা ই-সিম কিনে নেয়। সাইবার সিকিউরিটি বিশেষজ্ঞরা জানান, এ ধরনের প্রতারণা থেকে সুরক্ষা পেতে সবচেয়ে ভালো পন্থা হলো প্রতিরোধ করা।
হ্যাকাররা সাধারণত চুরি হওয়া কিংবা অনলাইনে শেয়ার করা তথ্য থেকে সিম অদলবদল করার জন্য প্রয়োজনীয় ব্যক্তিগত ডাটা সংগ্রহ করে সিম সোয়াপ করে। নিরাপত্তা বিশেষজ্ঞরা বলছেন, সিম সোয়াপ প্রতারণা এড়াতে আগে ব্যক্তিগত তথ্যগুলো সুরক্ষিত করতে হবে। সেক্ষেত্রে একাধিক ওয়েবসাইট বা যদি কেউ অনলাইন অ্যাকাউন্টের জন্য একই বা অনুরূপ লগইন তথ্য ব্যবহার করে থাকেন, তবে তা পরিবর্তন করতে হবে। কারণ, হ্যাকাররা যদি একটি পরিষেবা থেকে পাসওয়ার্ড চুরি করে, তবে তারা অন্য সব অ্যাকাউন্টে এটি ব্যবহার করে দেখতে পারে এবং সহজেই প্রবেশ করতে পারে। এছাড়া অক্ষর, সংখ্যা ও প্রতীক অন্তর্ভুক্ত করে শক্তিশালী পাসওয়ার্ড ব্যবহার করতে হবে। কিছু বিশেষজ্ঞ বলছেন, যেকোনো পাসওয়ার্ড ১৬ অক্ষরের হওয়া উচিত। এছাড়া ফিশিং ই-মেইল বা মেসেজ থেকে সতর্ক থাকতে হবে। ফিশিং অ্যাটাকের ক্ষেত্রে আক্রমণকারীরা টার্গেটকে তাদের ইউজারনেম, পাসওয়ার্ড, ক্রেডিট কার্ড নম্বর অথবা ব্যাংকিং-সংক্রান্ত তথ্য প্রদানের জন্য সোশ্যাল ইঞ্জিনিয়ারিং কৌশল ব্যবহার করে। কোনো মেসেজ বা ই-মেইল সন্দেহজনক মনে হলে তা সঙ্গে সঙ্গে রিপোর্ট করতে হবে। প্রুফপয়েন্টের বার্ষিক স্টেট অব দ্য ফিশ রিপোর্টের তথ্যানুযায়ী, বিশ্বব্যাপী একটি উল্লেখযোগ্যসংখ্যক ডাটা ব্রিচ প্রাথমিকভাবে শুধু প্রযুক্তিগত দুর্বলতা নয়, বরং ব্যক্তির নিজের কিছু ভুলের কারণে ঘটে।