দেশের সরকারি ও বেসরকারি খাতে সাইবার হামলার আশঙ্কা
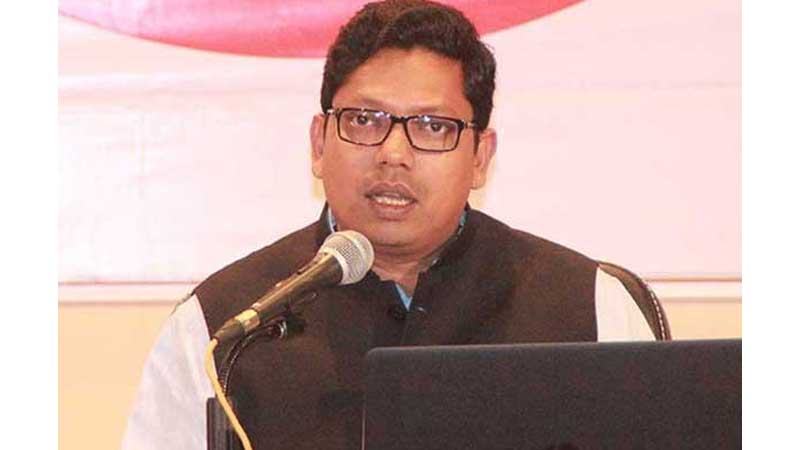
রয়েছে বলে জানিয়েছেন সরকারের ডাক, টেলিযোগাযোগ
ও তথ্য প্রযুক্তি প্রতিমন্ত্রী জুনাইদ আহমেদ পলক।
তিনি বলেন, সাইবার নিরাপত্তার
বর্তমান পরিস্থিতি পর্যালোচনা করে আমরা আশঙ্কা করছি, আমাদের
ব্যাংকিং, পোশাক, টেলিকম এবং বিদ্যুৎ ও জ্বালানি খাতগুলোতে সাইবার হামলার ঝুঁকি রয়েছে। এছাড়াও সরকারি ও বেসরকারিসহ ব্যক্তি পর্যায়েও সাইবার হামলা হতে পারে।
মঙ্গলবার (৩০ জুলাই) রাজধানীর আগারগাঁওয়ের আইসিটি টাওয়ারে আয়োজিত মতবিনিময় সভায় জুনাইদ আহমেদ পলক এসব কথা বলেন। সমসাময়িক পরিস্থিতিতে সাইবার নিরাপত্তায় করণীয় সংক্রান্ত মতবিনিময় সভার আয়োজন করে বাংলাদেশ কম্পিউটার কাউন্সিল।
প্রতিমন্ত্রী বলেন, আমাদের ব্যক্তি ও প্রাতিষ্ঠানিকভাবে সাইবার নিরাপত্তার নিয়ম মেনে চলা উচিত। সাইবার হামলার ঝুঁকি থেকে রক্ষা পেতে ও সাইবার প্লাটফর্মকে ঝুঁকিমুক্ত রাখতে আমাদের নেটওয়ার্ক অপারেশন সেন্টার (এনওসি), সিকিউরিটি অপারেশন সেন্টার (এসওসি) এবং সাইবার ইনসিডেন্ট রেসপন্স টিমের (সিআইআরটি) নির্দেশনা মেনে চলতে হবে।
সভায় পলক বলেন, দুঃখজনক হলেও
সত্য, আমাদের তালিকাভুক্ত সাইবার হামলার ঝুঁকিতে থাকা ৩৫টি প্রতিষ্ঠানের অধিকাংশই
নির্দেশনা মেনে চলছে না এবং পর্যাপ্ত
প্রস্তুতি সম্পন্ন করতে পারেনি। প্রযুক্তিনির্ভর বর্তমান বিশ্বে কেউই শতভাগ সাইবার ঝুঁকিমুক্ত নয়। ব্যক্তি বা কোনো নির্দিষ্ট গোষ্ঠী ও রাষ্ট্রের প্ররোচনায়
অনেক সাইবার হামলা হচ্ছে। আমরাও অনেকবার সাইবার হামলার শিকার হয়েছি। তাই সরকারি, বেসরকারি প্রতিষ্ঠান ও
ব্যক্তি পর্যায়ে সবাইকে বলব নির্দেশনা মেনে
চলতে এবং অস্বীকৃত ও লাইসেন্সবিহীন অ্যাপ
বা পোর্টাল ব্যবহার না করতে।
এ সময় প্রতিমন্ত্রী জানান, সাইবার হামলা মোকাবেলার জন্য তিন ধরনের প্রস্তুতি গ্রহণের পরামর্শ দেয়া হচ্ছে। সেগুলো হলো- প্রিভেনটিভ মেজার, ইনসিডেন্ট রেসপন্স ও পোস্ট ইনসিডেন্ট রেসপন্স। পাশাপাশি সাইবার হামলার ঝুঁকি মোকাবেলায় আমরা কিছু প্রয়োজনীয় পদক্ষেপ নিতে পারি। আক্রান্ত হলে ওয়েবসাইটকে অফলাইনে নিয়ে যাওয়া, নিয়মিত পাসওয়ার্ড আপডেট করা, যেকোনো পোর্টালে লগইনের ক্ষেত্রে মাল্টি ফ্যাক্টর অথেনটিকেশন ব্যবহার ও সিকিউরিটি অডিট করা।