চট্টগ্রাম বন্দরকে ‘গুরুত্বপূর্ণ তথ্য পরিকাঠামো’ (ক্রিটিক্যাল ইনফরমেশন ইনফ্রাস্ট্রাকচার—সিআইআই) হিসেবে ঘোষণা করেছে সরকার। এর ফলে বন্দরের গুরুত্বপূর্ণ ডিজিটাল অবকাঠামো ও তথ্যপ্রযুক্তি ব্যবস্থা জাতীয় পর্যায়ের সাইবার নিরাপত্তা তদারকির আওতায় এসেছে। এসব ব্যবস্থার নিরাপত্তা নিশ্চিতে এখন উচ্চতর মানদণ্ড অনুসরণ, নিয়মিত ঝুঁকি মূল্যায়ন ও নিরাপত্তা নিরীক্ষা এবং সাইবার হামলা মোকাবেলায় নির্ধারিত সক্ষমতা বজায় রাখা বাধ্যতামূলক হবে।
ডাক, টেলিযোগাযোগ ও তথ্যপ্রযুক্তি মন্ত্রণালয়ের তথ্য ও যোগাযোগ প্রযুক্তি বিভাগ এ-সংক্রান্ত প্রজ্ঞাপন জারি করেছে। সাইবার সুরক্ষা (সংশোধন) আইন, ২০২৬-এর ১৫ ধারা অনুযায়ী জারি করা প্রজ্ঞাপনে চট্টগ্রাম বন্দর কর্তৃপক্ষকে সিআইআই হিসেবে ঘোষণা করা হয়েছে।
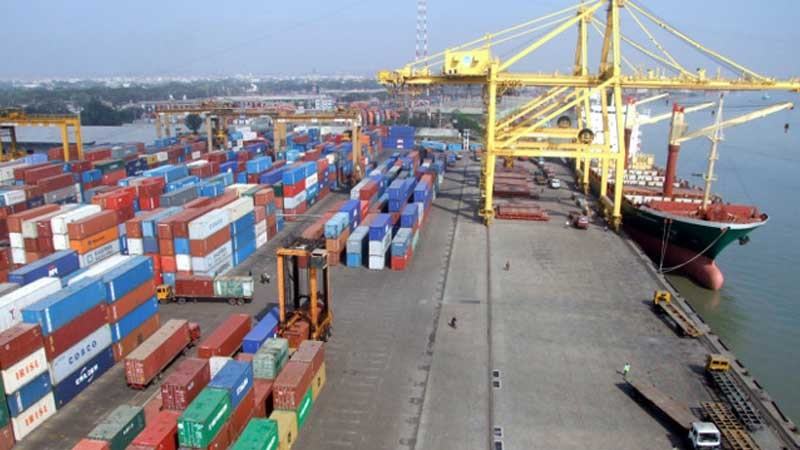
দেশের আমদানি-রফতানি বাণিজ্যের সিংহভাগই পরিচালিত হয় চট্টগ্রাম বন্দর দিয়ে। কনটেইনার ব্যবস্থাপনা, জাহাজ চলাচল, শুল্ক ও রাজস্ব প্রক্রিয়াকরণ এবং সরবরাহ ব্যবস্থাপনার সঙ্গে যুক্ত বিভিন্ন ডিজিটাল ব্যবস্থা বর্তমানে বন্দরের দৈনন্দিন কার্যক্রমের অবিচ্ছেদ্য অংশ। এসব ব্যবস্থায় বড় ধরনের সাইবার হামলা কিংবা প্রযুক্তিগত বিঘ্ন দেখা দিলে বন্দর পরিচালনা ব্যাহত হওয়ার পাশাপাশি দেশের বৈদেশিক বাণিজ্য, শিল্প উৎপাদন ও সরবরাহ ব্যবস্থায়ও সরাসরি প্রভাব পড়তে পারে। এ কারণেই বন্দরকে সিআইআই হিসেবে ঘোষণা করা হয়েছে বলে জানিয়েছে চট্টগ্রাম বন্দর কর্তৃপক্ষ।
সিআইআই ঘোষণার আগে নির্ধারিত মূল্যায়ন প্রক্রিয়ার মধ্য দিয়ে যেতে হয়েছে চট্টগ্রাম বন্দর কর্তৃপক্ষকে। ওই মূল্যায়নে উত্তীর্ণ হওয়ার পর প্রতিষ্ঠানটি সিআইআই সনদ অর্জন করে। এর মাধ্যমে বন্দরের তথ্য অবকাঠামোর নিরাপত্তাকে অগ্রাধিকার দেয়ার পাশাপাশি বন্দর ব্যবহারকারী ও সংশ্লিষ্ট অংশীজনদের তথ্য সুরক্ষার বিষয়টিও কাঠামোবদ্ধভাবে নিশ্চিত করার সুযোগ তৈরি হয়েছে।
তথ্য ও যোগাযোগ প্রযুক্তি বিভাগের তথ্য অনুযায়ী, চট্টগ্রাম বন্দরকে অন্তর্ভুক্ত করার আগে দেশে ৩৬টি প্রতিষ্ঠানকে গুরুত্বপূর্ণ তথ্য পরিকাঠামো হিসেবে ঘোষণা করা হয়েছিল। নতুন এ অন্তর্ভুক্তির ফলে বন্দরের ডেটা সেন্টার, যোগাযোগ ব্যবস্থা, ডেটাবেজ, অ্যাপ্লিকেশন পর্যায়ের যোগাযোগ ও এপিআই হাবসহ গুরুত্বপূর্ণ তথ্যপ্রযুক্তি অবকাঠামোর নিরাপত্তা জোরদারের সুযোগ তৈরি হবে। ২৪ ঘণ্টা নজরদারি ও নিয়মিত নিরীক্ষা সিআইআই হিসেবে ঘোষণার ফলে চট্টগ্রাম বন্দরের অগ্রাধিকারভুক্ত ডিজিটাল ব্যবস্থাগুলোকে নির্ধারিত সাইবার নিরাপত্তা মানদণ্ড অনুসরণ করতে হবে। এর অংশ হিসেবে নিজস্ব সিকিউরিটি অপারেশন সেন্টার (এসওসি) ও সাইবার ইনসিডেন্ট রেসপন্স টিম (সিআইআরটি) পরিচালনার পাশাপাশি ২৪ ঘণ্টা, সপ্তাহে সাত দিন নজরদারি ব্যবস্থা রাখতে হবে।
এছাড়া অভ্যন্তরীণ ও বহিঃস্থ তথ্য অবকাঠামোর বার্ষিক নিরাপত্তা নিরীক্ষা করে প্রতিবেদন দাখিল করতে হবে। জাতীয় সাইবার নিরাপত্তা এজেন্সি (এনসিএসএ) ও জাতীয় সাইবার নিরাপত্তা অপারেশন সেন্টারে নিয়মিত প্রতিবেদন দেয়ার পাশাপাশি সাইবার নিরাপত্তা-সংক্রান্ত যেকোনো ঘটনারও রিপোর্ট করতে হবে।
নির্ধারিত ব্যবস্থার আওতায় নিয়মিত ঝুঁকি নিরূপণ, দুর্বলতা মূল্যায়ন (ভিএ) ও অনুপ্রবেশ পরীক্ষা (পিটি) পরিচালনা করতে হবে। গুরুত্বপূর্ণ তথ্যের এনক্রিপ্টেড ও অফলাইন ব্যাকআপ, ব্যবসায়িক ধারাবাহিকতা পরিকল্পনা (বিসিপি) এবং দুর্যোগ পুনরুদ্ধার (ডিআর) ব্যবস্থা রাখতে হবে। এসব ব্যবস্থার কার্যকারিতাও নিয়মিত পরীক্ষা করতে হবে।
সংশ্লিষ্ট সরকারি কর্তৃপক্ষের পরিদর্শন ও নিরীক্ষায় সহযোগিতা করাও সিআইআই হিসেবে ঘোষিত প্রতিষ্ঠানের জন্য বাধ্যতামূলক। নিরাপত্তা বিধান লঙ্ঘন কিংবা অননুমোদিত প্রবেশের ঘটনা আইন অনুযায়ী দণ্ডনীয় অপরাধ হিসেবে গণ্য হবে।
চট্টগ্রাম বন্দর কর্তৃপক্ষ জানিয়েছে, তথ্য ও যোগাযোগ প্রযুক্তি বিভাগ এবং জাতীয় সাইবার নিরাপত্তা এজেন্সির নির্দেশনা অনুযায়ী প্রয়োজনীয় প্রস্তুতিমূলক কার্যক্রম এরই মধ্যে শুরু হয়েছে। এর অংশ হিসেবে ডেডিকেটেড সাইবার নিরাপত্তা টিম গঠন, তথ্য অবকাঠামোর পূর্ণাঙ্গ ইনভেন্টরি তৈরি, নিরাপত্তা নীতিমালা হালনাগাদ এবং কর্মকর্তা-কর্মচারীদের নিয়মিত সচেতনতামূলক প্রশিক্ষণ কার্যক্রম চলছে।
চট্টগ্রাম বন্দর কর্তৃপক্ষের চেয়ারম্যান রিয়ার অ্যাডমিরাল এস এম মনিরুজ্জামান বলেন, সরকারের এ সিদ্ধান্ত চট্টগ্রাম বন্দরের কৌশলগত ও জাতীয় গুরুত্বের সুস্পষ্ট স্বীকৃতি। দেশের বৈদেশিক বাণিজ্য ও অর্থনৈতিক কর্মকাণ্ডের প্রধান প্রবেশদ্বার হিসেবে বন্দরের নিরাপদ, নিরবচ্ছিন্ন ও স্থিতিশীল কার্যক্রম নিশ্চিত করা জাতীয় দায়িত্ব।
তিনি বলেন, বন্দরের ক্রমবর্ধমান ডিজিটাল রূপান্তরের সঙ্গে সাইবার ঝুঁকিও বাড়ছে। তাই সাইবার নিরাপত্তাকে শুধু তথ্যপ্রযুক্তিগত বিষয় হিসেবে নয়, বন্দরের অপারেশনাল ধারাবাহিকতা, জাতীয় নিরাপত্তা ও অর্থনৈতিক স্থিতিশীলতার অবিচ্ছেদ্য অংশ হিসেবে বিবেচনা করা হচ্ছে।
চট্টগ্রাম বন্দরের গুরুত্বপূর্ণ তথ্য অবকাঠামো ও ডিজিটাল সেবা সুরক্ষিত রাখতে আন্তর্জাতিক মানদণ্ড অনুসরণ, নিয়মিত ঝুঁকি মূল্যায়ন এবং সাইবার হুমকি মোকাবেলার সক্ষমতা আরো জোরদার করা হবে বলেও জানান তিনি। এ লক্ষ্যে তথ্য ও যোগাযোগ প্রযুক্তি বিভাগ, জাতীয় সাইবার নিরাপত্তা এজেন্সি এবং সংশ্লিষ্ট অংশীজনদের সঙ্গে সমন্বিতভাবে কাজ করবে বন্দর কর্তৃপক্ষ।
বন্দর কর্তৃপক্ষের ভাষ্য, সিআইআই ঘোষণার ফলে বন্দর ব্যবহারকারী, আমদানি-রফতানিকারক, শিপিং এজেন্ট ও সিঅ্যান্ডএফ এজেন্টসহ সংশ্লিষ্ট অংশীজনরা আরো নিরাপদ ও নির্ভরযোগ্য ডিজিটাল সেবা পাবেন।
তবে সিআইআই হিসেবে ঘোষণার অর্থ সরকারের পক্ষ থেকে চট্টগ্রাম বন্দরের তথ্যপ্রযুক্তি ব্যবস্থা পরিচালনার দায়িত্ব নেয়া নয়। বন্দরের নিজস্ব অবকাঠামোর মালিকানা ও পরিচালনা বন্দর কর্তৃপক্ষের কাছেই থাকবে। এসব অবকাঠামো শুধু জাতীয় পর্যায়ের উচ্চতর সাইবার নিরাপত্তা তদারকি ও নির্ধারিত নিরাপত্তা বিধান প্রতিপালনের আওতায় থাকবে।