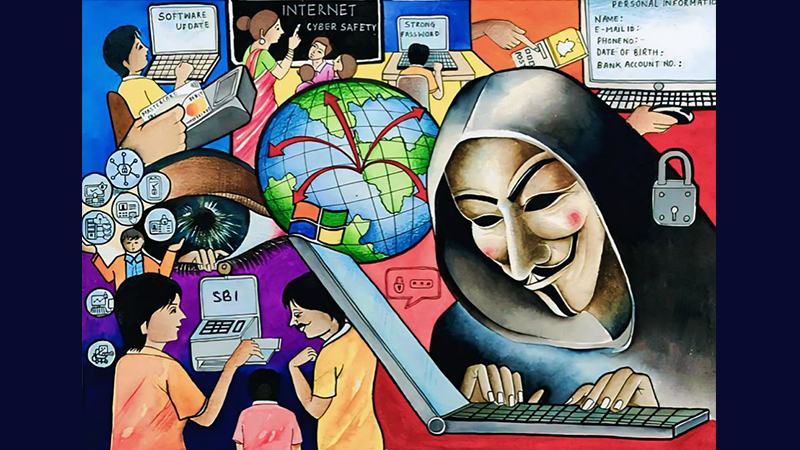
আইফোন ও অ্যাপলের অন্যান্য ডিভাইস ব্যবহারকারী একদল সরকারি কর্মকর্তাকে পরবর্তী হামলার লক্ষ্যবস্তু করেছে পেগাসাসের স্পাইওয়্যার। এতে ঝুঁকিতে থাকা ব্যক্তিদের তথ্য জানানোর উদ্যোগ নিয়েছে অ্যাপল। পেগাসাস যে ঝুঁকিপূর্ণ টুল এনেছে তা যেকোনো আইওএস ও অ্যান্ড্রয়েড ডিভাইসের নিরাপত্তাবলয় ভেঙে দিতে পারে। ব্যবহারকারীকে তখন কোনো লিংকে ক্লিক করতে বাধ্য করে। খবর টেক টাইমস।
গত সপ্তাহেই ইসরায়েলি কোম্পানি এনএসও গ্রুপের বিরুদ্ধে মামলা করার পর হ্যাকিং আক্রান্তদের অবহিত করার এ পরিকল্পনা সম্পর্কে জানাল। মামলায় অ্যাপলের দাবি, আইফোন হ্যাকিংয়ের জন্য স্পাইওয়্যার বিক্রি করে মার্কিন আইন ভেঙেছে এনএসও গ্রুপ।
কোনো ব্যবহারকারী রাষ্ট্রীয় পৃষ্ঠপোষকতায় হ্যাকিংয়ের শিকার হয়েছেন—বিষয়টি অ্যাপল নিশ্চিত হওয়ামাত্র ডিভাইসের মালিককে একটি আইমেসেজ ও একটি ই-মেইল পাঠাবে। পাশাপাশি অ্যাপল আইডিতে সাইন ইন করলেও একটি বিজ্ঞপ্তি দেখা যাবে বলে প্রতিবেদনে জানিয়েছে মার্কিন সংবাদমাধ্যম এনবিসি।
অ্যাপল তাদের সাপোর্ট ডকুমেন্টে বলেছে, এ ব্যক্তিরা তাদের পরিচয় বা কাজের ধরনের জন্যই আক্রমণের লক্ষ্যে পরিণত হন। সচরাচর যেভাবে সাইবার অপরাধীরা শিকার বাছাই করে, এটি তার চেয়ে আলাদা। এখানে খুব অল্পসংখ্যক নির্দিষ্ট ব্যক্তি এবং তাদের ডিভাইস লক্ষ্য করে আক্রমণ চালানো হয়। এ কাজের কৌশল অত্যাধুনিক হওয়ার কারণেও এগুলো শনাক্ত ও প্রতিরোধ অনেক কঠিন হয়ে ওঠে।
টরন্টো বিশ্ববিদ্যালয়ের সিটিজেন ল্যাবের রন ডিবার্ট একটি ই-মেইলে জানান, আইফোন ব্যবহারকারীদের ওপর এনএসও গ্রুপের গুপ্তচরবৃত্তি নিয়ে অ্যাপলের এ তথ্য প্রকাশ শুরু হলে পরিস্থিতির প্রকৃত ভয়াবহতা টের পাওয়া যাবে। আমরা এখন দেখতে পাচ্ছি অসংখ্য আক্রান্ত ব্যক্তি, যারা সন্ত্রাসী বা অপরাধী নন, এরা সাংবাদিক, ছাত্র, বৈধ রাজনীতি করা বিরোধী দলের সদস্য এবং বিশ্বব্যাপী সুশীল সমাজের প্রতিনিধি, যাদের ফোন পেগাসাস ব্যবহার করে সরকার হ্যাক করেছে।
রন ডিবার্ট আরো জানান, এনএসও গ্রুপের মতো স্পাইওয়্যার প্রতিষ্ঠানগুলোর ওপর কোনো আন্তর্জাতিক নিয়ন্ত্রণ না থাকায় এ অপব্যবহারে আসলে অবাক হওয়ার কিছু নেই।