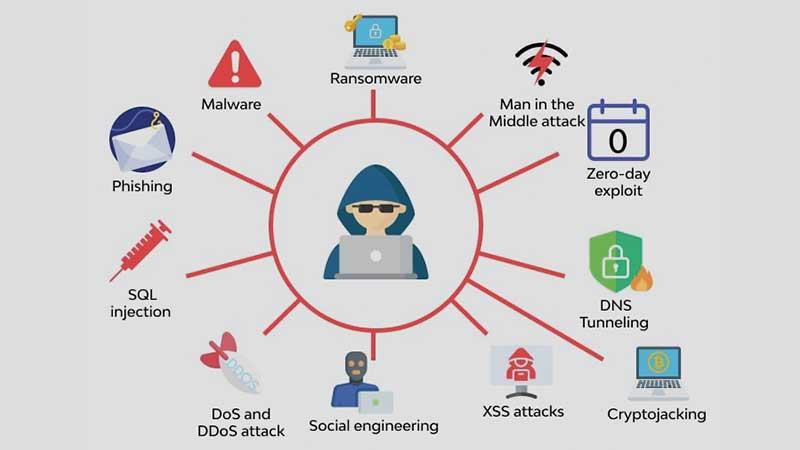
প্রযুক্তিগত উদ্ভাবনের এ যুগে জীবনযাপন এখন অনেকটাই এগিয়ে গিয়েছে। ইন্টারনেটের প্রসার ও দৈনন্দিন জীবনে কম্পিউটারের ব্যবহার যেমন জীবনে গতি এনে দিয়েছে, তেমনি ব্যক্তিগত তথ্য সংরক্ষণ ও নিরাপত্তার বিষয়টিও গুরুত্বপূর্ণ হয়ে উঠেছে। ইন্টারনেটের বদৌলতে বিভিন্ন নিরাপত্তা ঝুঁকিও তৈরি হচ্ছে এবং এগুলোর সুযোগ নিয়ে সাইবার অপরাধীরা যেকোনো ধরনের অপকর্ম করতে পারে। সাইবার হামলা হচ্ছে মূলত বাইরের কোনো ব্যক্তি বা প্রতিষ্ঠানের অনধিকার প্রবেশ। সাইবার আক্রমণের ফলে ব্যক্তিগত তথ্য চুরি, প্রতিষ্ঠানের আর্থিক ক্ষতি, তথ্য বিকৃতি, সংবেদনশীল বিষয় কালোবাজারে উত্থাপনের মতো বিষয় হয়ে থাকে। কভিড-১৯ মহামারীর কারণে সাইবার নিরাপত্তা অনেকটাই দুর্বল হয়ে পড়েছে। ইন্টারপোল ও ওয়ার্ল্ড হেলথ অর্গানাইজেশনের (ডব্লিউএইচও) তথ্যানুযায়ী, নভেল করোনাভাইরাস মহামারীর সময় সাইবার হামলা উল্লেখযোগ্য হারে বেড়েছে। বর্তমান সময়ে বিভিন্ন ধরনের সাইবার হামলা পরিচালিত হয়, যেগুলোর মধ্যে ১০টি বহুল প্রচলিত। এসব হামলা কীভাবে পরিচালিত হয় এবং এর থেকে সুরক্ষিত থাকার উপায়ও জেনে নেয়া প্রয়োজন।
ম্যালওয়্যার
বর্তমান সময়ে সাইবার হামলার অন্যতম একটি ধরন ম্যালওয়্যার। এটি মূলত ওয়ার্ম, স্পাইওয়্যার, র্যানসমওয়্যার, অ্যাডওয়্যার ও ট্রোজানের মতো সফটওয়্যার ভাইরাসকে বোঝায়। ট্রোজান মূল সফটওয়্যারের মতো ছদ্মবেশ ধারণ করে। র্যানসমওয়্যার নেটওয়ার্কে মূল ফাইল বা উপাদানে প্রবেশ বন্ধ করে দেয়। স্পাইওয়্যার গোপনে ব্যক্তিগত তথ্য হাতিয়ে নেয় এবং নজরদারি করে। নেটওয়ার্কে কোনো সমস্যা থাকলে, ক্ষতিকর কোনো লিংকে ক্লিক করলে, ই-মেইল অ্যাটাচমেন্ট ডাউনলোড করলে বা ভাইরাসযুক্ত পেনড্রাইভ ব্যবহার করলে ম্যালওয়্যার আক্রমণ হয়।

ফিশিং
প্রযুক্তিজগতে বহুল ব্যবহূত সাইবার হামলার একটি হচ্ছে ফিশিং। এটি একটি সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ, যেখানে আক্রমণকারী বিশ্বস্ত ব্যক্তি হিসেবে অবস্থান করে এবং ভিকটিমকে ভুয়া ই-মেইল পাঠায়। ই-মেইলের লিংকে ক্লিক করলে বা অ্যাটাচমেন্ট চারু করার পর আক্রমণকারী সহজেই সংবেদনশীল তথ্য ও অ্যাকাউন্ট ক্রিডেনশিয়াল হাতিয়ে নিতে পারে।
ম্যান ইন দ্য মিডল
ম্যান ইন দ্য মিডল আক্রমণ পদ্ধতি ইভসড্রপিং নামেও পরিচিত। এতে আক্রমণকারী দুজন যোগাযোগকারীর মধ্যে অবস্থান করে। মূলত ক্লায়েন্ট ও হোস্টের মধ্যে কথোপকথন চলার সময় অনুপ্রবেশের মাধ্যমে তারা তথ্য হাতিয়ে নেয়। পাবলিক নেটওয়ার্ক বা ওয়াই-ফাই ব্যবহারে এ হামলা বেশি হয়।
পাসওয়ার্ড
এটি এমন ধরনের আক্রমণ, যেখানে আক্রমণকারীরা এয়ারক্র্যাক, কেইন, আবেল, জন দ্য রিপার, হ্যাশক্যাটসহ বিভিন্ন প্রোগ্রাম ব্যবহারের মাধ্যমে যেকোনো ধরনের পাসওয়ার্ড ক্র্যাক করার চেষ্টা চালায়। বর্তমানে ব্রুট ফোর্স, ডিকশনারি ও কিলগারের মতো পাসওয়ার্ড আক্রমণ পরিচালিত হয়।
ডিনায়েল অব সার্ভিস (ডিওএস)
ব্যবসায়িক প্রতিষ্ঠানের জন্য আতঙ্কের অন্য নাম ডিনায়েল অব সার্ভিস (ডিওএস)। এ ধরনের আক্রমণে নির্দিষ্ট প্রতিষ্ঠানের সিস্টেম, সার্ভার ও নেটওয়ার্কে ট্রাফিকের সংখ্যা বাড়িয়ে দেয়া হয়। এতে পরিষেবা বাধাগ্রস্ত হয়। সার্ভারে ট্রাফিক বেশি হওয়ায় ওয়েবসাইটের গতি কমে যায় বা বন্ধ করে দিতে হয়। এটি ডিস্ট্রিবিউটেড ডিনায়েল অব সার্ভিস (ডিডিওএস) নামেও পরিচিত।
ইনসাইডার থ্রেট
এ ধরনের হামলা প্রতিষ্ঠানের অভ্যন্তরীণ কারো মাধ্যমেই হয়। বিশেষ করে যাদের কাছে নেটওয়ার্ক, সার্ভার ও ডোমেইনের নিয়ন্ত্রণ থাকে তারা এ হামলা পরিচালনা করে। মূলত ছোট ব্যবসায়িক প্রতিষ্ঠানে লোভ, বিদ্বেষ এমনকি অমনোযোগিতার কারণে এ ঘটনা ঘটে।
ক্রিপ্টোজ্যাকিং
ক্রিপ্টোজ্যাকিং মূলত ক্রিপ্টোকারেন্সির সঙ্গে সম্পর্কিত। আক্রমণকারীরা যখন ক্রিপ্টোকারেন্সি মাইনিংয়ের জন্য অন্যের কম্পিউটার ব্যবহার করে তখন এ সমস্যা হয়। ওয়েবসাইটে ভাইরাস প্রবেশ করানো বা কাউকে লিংকে ক্লিক করতে বাধ্য করার মাধ্যমে এ আক্রমণ করা হয়। এছাড়া জাভাস্ক্রিপ্টের মতো অনলাইন বিজ্ঞাপনও ব্যবহার করা হয়।
জিরো ডে এক্সপ্লয়েট
নেটওয়ার্কে সমস্যা হতে পারে এমন ঘোষণা দেয়ার পর পরই এ আক্রমণ বেশি হয়। সমস্যার পরিপ্রেক্ষিতে পরিষেবা প্রতিষ্ঠান ও ডেভেলপাররা নির্দিষ্ট সময় নিয়ে সমাধানের কাজ করে। এ সময়েই আক্রমণকারীরা আক্রমণ চালায়। সমস্যা সমাধানের আগেই তারা তথ্য হাতিয়ে নেয়।
সাইবার আক্রমণ প্রতিহতে করণীয়
সাইবার হামলা পুরোপুরি দমন বা থামানো সম্ভব নয়। কেননা নিরাপত্তা ব্যবস্থার উন্নয়নের পাশাপাশি আক্রমণকারীরাও তাদের টুলস বা হাতিয়ারের উন্নয়ন করছে। তবে কিছু বিষয় মেনে চললে নিরাপদে থাকা সম্ভব।
প্রথমত, সব ধরনের পাসওয়ার্ড নিয়ম মেনে পরিবর্তন করতে হবে। খুব বেশি জটিল বা খুব সহজ কোনো পাসওয়ার্ড ব্যবহার করা যাবে না। একই পাসওয়ার্ড একাধিক জায়গায় ব্যবহার করা যাবে না।
দ্বিতীয়ত, অপারেটিং সিস্টেম ও সফটওয়্যার ভার্সন প্রতিনিয়ত হালনাগাদ রাখতে হবে। পাশাপাশি বিশ্বাসযোগ্য মাধ্যমের অ্যান্টিভাইরাস ব্যবহার করতে হবে।
তৃতীয়ত, ফায়ারওয়াল, অনুপ্রবেশ প্রতিরোধ ব্যবস্থা, প্রবেশাধিকার নিয়ন্ত্রণ ব্যবস্থা নিতে হবে।
চতুর্থত, অপরিচিতদের কাছ থেকে আসা ই-মেইল, অ্যাটাচমেন্ট চালু করা যাবে না বা ক্লিক করা যাবে না। যদি ক্লিক করতেই হয় তাহলে ভার্চুয়াল প্রাইভেট নেটওয়ার্ক (ভিপিএন) ব্যবহার করতে হবে। সেই সঙ্গে নিয়মিত ব্যক্তিগত তথ্য ব্যাকআপ রাখতে হবে। ফাইলের তিনটি কপি করা এক্ষেত্রে গুরুত্বপূর্ণ।
পঞ্চমত, টু-ফ্যাক্টর বা মাল্টি ফ্যাক্টর অথেনটিকেশন ব্যবহার করতে হবে। এছাড়া ওয়াই-ফাই নেটওয়ার্ক ব্যবহারে সাবধানতা অবলম্বন করতে হবে। খুব বেশি প্রয়োজন না হলে পাবলিক নেটওয়ার্ক ব্যবহার না করাই ভালো। মোবাইলে কোনো অ্যাপ ইনস্টলের ক্ষেত্রেও বিশ্বস্ত সূত্র থেকে ডাউনলোড করতে হবে।