কৃত্রিম বুদ্ধিমত্তার (এআই) যুগে বদলে গেছে সাইবার হামলার ধরন ও পরিধি। আগে এসব আক্রমণের প্রধান লক্ষ্য ছিল তথ্য চুরি বা ওয়েবসাইট অচল করে দেয়া। এখন এর প্রভাব পড়ছে সরাসরি ব্যবসায়িক কার্যক্রম, বিশ্ব বাণিজ্য ও পণ্য সরবরাহ ব্যবস্থায়। খবর রয়টার্স।
বিশ্লেষকরা বলছেন, সাইবার নিরাপত্তার লড়াইকে আরো জটিল করে তুলছে এআই। প্রযুক্তিটি ব্যবহার করে একদিকে দ্রুত সফটওয়্যারের দুর্বলতা খুঁজে বের করছে হ্যাকাররা, পাশাপাশি সাইবার হামলার ধরন আরো জটিল করছে। অন্যদিকে এসব হামলা ঠেকাতে এআই-ভিত্তিক নিরাপত্তা ব্যবস্থায় বিনিয়োগ বৃদ্ধি করছে বিভিন্ন প্রতিষ্ঠান। ফলে সাইবার হামলাকারী ও নিরাপত্তা প্রতিষ্ঠানগুলোর মধ্যে প্রযুক্তিনির্ভর প্রতিযোগিতা পেয়েছে নতুন মাত্রা।
সাম্প্রতিক সময়ে ইউরোপের বিভিন্ন সুপারমার্কেটের রেফ্রিজারেটর ও ফ্রিজারে সাইবার হামলা, ক্রিপ্টোকারেন্সি এক্সচেঞ্জ প্রতিষ্ঠান বাইন্যান্সে বড় ধরনের চুরি ও বহুল ব্যবহৃত ওয়েব সফটওয়্যার পিএইচপির নিরাপত্তা ত্রুটি নিয়ে তৈরি হয়েছে নতুন উদ্বেগ।
প্রতিবেদনে বলা হয়, সাইবার হামলার চাপ সামলাতে হিমশিম খাচ্ছে বিভিন্ন প্রতিষ্ঠানের তথ্যপ্রযুক্তি (আইটি) বিভাগ। সফটওয়্যারের নিরাপত্তা ত্রুটি শনাক্ত হওয়ার পর তা ঠিক করতে রাতভর কাজ করতে হয় অনেক কর্মীকে। উদ্ভূত পরিস্থিতিতে নিরাপত্তা কার্যক্রমের গতি বাড়াতে এআইভিত্তিক প্রযুক্তির ব্যবহার ও বিনিয়োগ বাড়িয়েছে বিভিন্ন প্রতিষ্ঠান।
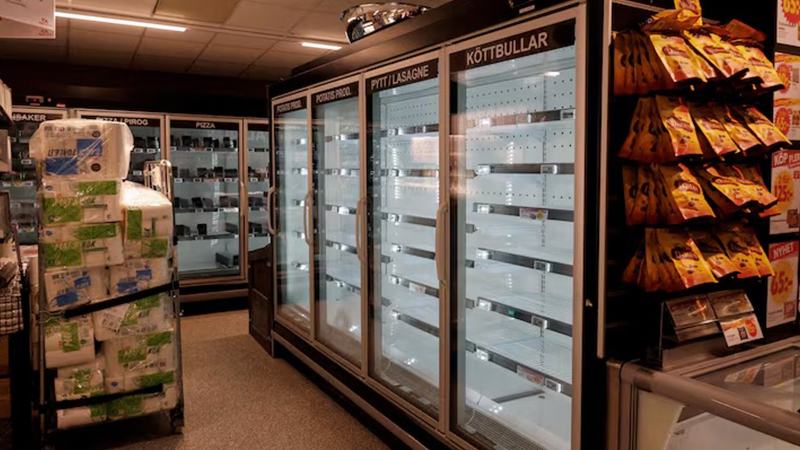
ইউরোপের বিভিন্ন সুপারমার্কেটে গত সোমবার রেফ্রিজারেটর ও ফ্রিজারে সাইবার হামলার ঘটনা এ ঝুঁকির বিষয়টি আবার সামনে এনেছে। তিন সপ্তাহের মধ্যে এটি ছিল এ ধরনের দ্বিতীয় হামলা। হ্যাকাররা এসব যন্ত্রের নিয়ন্ত্রণ ব্যবস্থায় প্রবেশ করে তাপমাত্রা বাড়িয়ে দেয়। ফলে নষ্ট হয়ে যাওয়া খাবার ফেলে দিতে বাধ্য হয় সংশ্লিষ্ট খুচরা বিক্রেতারা। এতে ক্ষতি হয় কয়েক মিলিয়ন ডলার।
ভ্রমণবিষয়ক প্লাটফর্ম বুকিং ডটকমের প্রধান নিরাপত্তা কর্মকর্তা মার্নি উইলকিং বলেন, ‘সাইবার নিরাপত্তার লড়াইয়ে শেষ বলে কিছু নেই। এখানে ঝুঁকিও অনেক বেশি। একটি হামলার পথ বন্ধ করার কাজ শেষ হওয়ার আগেই হ্যাকাররা নতুন দুর্বলতা খুঁজে অন্য পথে আক্রমণ শুরু করছে।’
পরিস্থিতি মোকাবেলায় প্রতিষ্ঠানটির শত শত প্রকৌশলী এআইনির্ভর নিরাপত্তা ব্যবস্থা তৈরি করছেন বলে জানান তিনি।
আন্তর্জাতিকভাবে স্বীকৃত নিরাপত্তা ত্রুটির তালিকা কমন ভালনারেবিলিটিজ অ্যান্ড এক্সপোজারসের (সিভিই) তথ্যানুযায়ী, ২০২৬ সালের তৃতীয় প্রান্তিকে (জুলাই-সেপ্টেম্বর) বিশ্বজুড়ে সফটওয়্যার ও কম্পিউটার ব্যবস্থায় প্রায় ৩৭ হাজার নিরাপত্তা ত্রুটি শনাক্ত হয়েছে। আগের বছরের একই সময়ের তুলনায় এ সংখ্যা তিন গুণ।
জার্মানির ওয়েব হোস্টিং প্রতিষ্ঠান আয়োনোসের প্রধান প্রযুক্তি কর্মকর্তা মার্কুস নোগা বলেন, ‘আগে কয়েক মাসের ব্যবধানে যে মাত্রার সাইবার হামলার ঘটনা ঘটত, এখন তা প্রতি সপ্তাহে, এমনকি কয়েক দিন পর পর ঘটছে। জুলাইয়ে নিরাপত্তা ত্রুটি বেড়ে যাওয়ার পর নিজেদের নিরাপত্তা ব্যবস্থায় পরিবর্তন আনে ৭০ লাখ গ্রাহককে সেবা দেয়া প্রতিষ্ঠানটি।
সাইবার হামলার কারণে নিরাপত্তা ব্যবস্থায় বিনিয়োগ বাড়ানোর সিদ্ধান্ত নিয়েছে বেশ কয়েকটি বড় প্রতিষ্ঠান। সম্প্রতি হ্যাকারদের হামলায় ৬৩০ কোটি ডলারের ক্রিপ্টোকারেন্সি চুরির শিকার হয়েছে বাইন্যান্স। এ ঘটনার পর এআইয়ের সহায়তায় নিরাপত্তা ত্রুটি শনাক্ত করার প্রযুক্তিতে বিনিয়োগ বাড়ানোর কথা জানায় প্রতিষ্ঠানটি। অর্থাৎ একদিকে হ্যাকাররা এআই ব্যবহার করে হামলাকে আরো উন্নত বা জটিল করছে, অন্যদিকে একই প্রযুক্তি ব্যবহার করে নিরাপত্তাবিষয়ক প্রতিষ্ঠানগুলো নিজেদের ব্যবস্থা উন্নত করছে।
নেদারল্যান্ডসভিত্তিক সুপারমার্কেট পরিচালনাকারী প্রতিষ্ঠান আহোল্ড ডেলহাইজও সম্প্রতি একাধিক সাইবার হামলার কথা জানায়। যুক্তরাষ্ট্রে স্টপ অ্যান্ড শপ ও জায়ান্ট ফুড নামের সুপারমার্কেট চেইন পরিচালনা করে প্রতিষ্ঠানটি। গত এক মাসে আহোল্ড ডেলহাইজের ওপর দুটি হামলা হয়। অক্টোবরের মাঝামাঝি প্রথম হামলার পর ওয়েবসাইট ও অ্যাপ এক সপ্তাহ বন্ধ রাখতে হয়। এতে বিক্রি কমে যায় ২০ কোটি ইউরোর বেশি। এ ঘটনার পর মুনাফার পূর্বাভাসও কমিয়ে দেয় প্রতিষ্ঠানটি।
চলতি সপ্তাহে বেলজিয়াম ও লুক্সেমবার্গে প্রতিষ্ঠানটির কয়েকটি সুপারমার্কেটেও রেফ্রিজারেটর এবং ফ্রিজারের নিয়ন্ত্রণ ব্যবস্থায় সাইবার হামলা হয়। ইউরোপের অন্তত ১২টি দেশের বিভিন্ন প্রতিষ্ঠানে একই ধরনের হামলার ঘটনা ঘটেছে।
আহোল্ড ডেলহাইজের প্রধান আর্থিক কর্মকর্তা (সিএফও) ইয়োলান্দা পুটস-বাইল বলেন, ‘সাইবার নিরাপত্তার ক্ষেত্রে প্রতিষ্ঠানগুলোকে এখন নতুন বাস্তবতার সঙ্গে খাপ খাইয়ে নিতে হচ্ছে। বিশেষ করে ছোট প্রতিষ্ঠানগুলো এ ধরনের হামলার ঝুঁকিতে বেশি রয়েছে। তবে হামলা ঠেকানোর পাশাপাশি এর ক্ষতি কাটিয়ে উঠতেও এআই সহায়তা করছে।’
সাইবার নিরাপত্তার ক্ষেত্রে এআইয়ের ব্যবহার শুধু হামলা ঠেকানোর মধ্যেই সীমাবদ্ধ নেই। নিরাপত্তা ত্রুটি খুঁজে বের করা ও সে ত্রুটি কাজে লাগিয়ে কীভাবে হামলা চালানো সম্ভব, তা পরীক্ষা করতেও ব্যবহার হচ্ছে প্রযুক্তিটি। ফলে হ্যাকারদের পাশাপাশি নিরাপত্তা গবেষকদের কাজের ধরনেও পরিবর্তন এসেছে।