দেশের ব্যাংক খাত ক্রমেই প্রযুক্তিনির্ভর হয়ে উঠেছে। বিশেষত গত দুই যুগে ব্যাংক খাতে প্রযুক্তির ব্যবহার উল্লেখযোগ্য হারে বেড়েছে। ব্যাংকগুলো অ্যাপ চালু করেছে। বর্তমানে লেনদেন, রেমিট্যান্স, কার্ড পেমেন্ট, মোবাইল ব্যাংকিং—সবকিছুই প্রযুক্তির মাধ্যমে সম্পন্ন হচ্ছে। তবে সময়ের পরিক্রমায় ডিজিটাল ব্যাংকিং
সেবা যত বেড়েছে, ব্যাংক খাতে সাইবার হামলার ঝুঁকিও তত বেড়েছে।
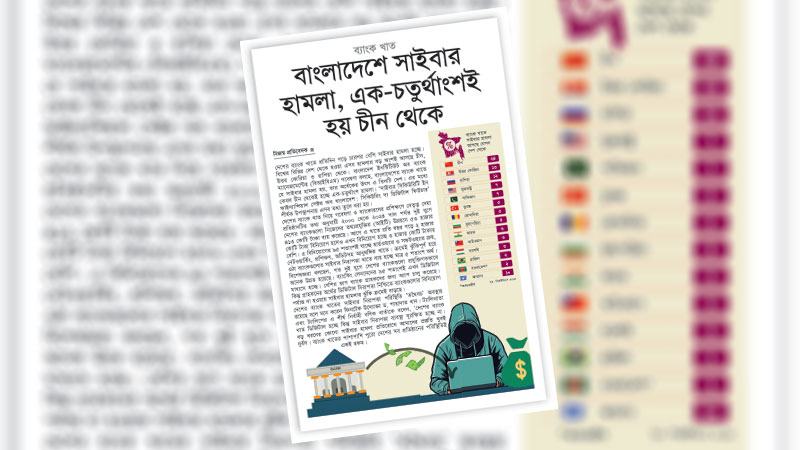
দেশের ব্যাংক খাতে প্রতিদিন গড়ে চারশর বেশি সাইবার হামলার মুখোমুখি হচ্ছে বলে বাংলাদেশ ইনস্টিটিউট অব ব্যাংক ম্যানেজমেন্টের (বিআইবিএম) সাম্প্রতিক এক গবেষণায় উঠে এসেছে। গবেষণা প্রতিবেদন থেকে আরো জানা গেছে, এ হামলার অর্ধেকের বেশি সংঘটিত হয় চীন, উত্তর কোরিয়া ও রাশিয়া থেকে। এর মধ্যে আবার এক-চতুর্থাংশ সাইবার হামলা করা হয় চীন থেকে।
এ তথ্যগুলো জানান দিচ্ছে যে ব্যাংকে ডিজিটাল লেনদেন বাড়লেও গ্রাহকের আর্থিক নিরাপত্তা ততটা নিশ্চিত করা যায়নি। সাইবার নিরাপত্তা নিশ্চিতের পদক্ষেপে ঘাটতি থেকে গেছে। এমনকি এর জন্য পরিমিত বিনিয়োগও করা হয় না, সেটিও বিআইবিএমের ওই গবেষণায় উঠে এসেছে। ২০০০ থেকে ২০২৪ সালের মধ্যে ব্যাংকগুলো নিজেদের তথ্যপ্রযুক্তি উন্নয়নে ব্যয় করেছে ৫৩ হাজার ৪১৩ কোটি টাকা। এর মধ্যে কেবল ৫ শতাংশ ব্যয় করা হয় সাইবার নিরাপত্তায়। বিনিয়োগের সিংহভাগই যায় হার্ডওয়্যার, সফটওয়্যার ও নেটওয়ার্কিংয়ের পেছনে। এ বিনিয়োগ কাঠামো থেকেও প্রতীয়মান হয় যে ব্যাংকগুলো প্রযুক্তিনির্ভর সেবা সম্প্রসারণে মনোযোগ দিলেও প্রযুক্তিগত নিরাপত্তার বিষয়ে কিছুটা উদাসীনই রয়ে গেছে। এ উদাসীনতা দীর্ঘায়িত হওয়া মোটেও সমীচীন হবে না। সাইবার নিরাপত্তা ব্যবস্থা শক্তিশালী করা না গেলে সাইবার হামলা ডিজিটাল ব্যাংকিংয়ের বিকাশে বড় বাধা হয়ে উঠতে পারে। ২০১৬ সালে সাইবার হামলার মাধ্যমে বাংলাদেশ ব্যাংকের মোট ১০ কোটি ১০ লাখ ডলারের রিজার্ভ চুরির ঘটনা ঘটেছিল। এটিকে পৃথিবীব্যাপী ব্যাংক খাতের একটি বড় চুরির ঘটনা হিসেবে ধরা হয়। এ ঘটনার পর থেকে দেশে সাইবার নিরাপত্তায় বিষয়টি উদ্বেগজনক হয়ে ওঠে। কিন্তু তার পরও ব্যাংকগুলো সাইবার নিরাপত্তায় কার্যকর পদক্ষেপ নেয়ার ক্ষেত্রে অনেকটাই পেছনে রয়ে গেছে। এমনকি ব্যাংকের কর্মকর্তা-কর্মচারী থেকে শুরু করে গ্রাহকদের বেশির ভাগের মধ্যে সাইবার হামলা বা নিরাপত্তা সম্পর্কে সম্যক ধারণা নেই। বরং ওই গবেষণায় উল্লেখ করা হয়েছে যে সাইবার হামলায় ব্যাংকের ১৬ শতাংশ কর্মীর সম্পৃক্ততা রয়েছে। অর্থাৎ বাইরের হ্যাকারদের পাশাপাশি ব্যাংকের ভেতর থেকেও সাইবার হামলার ঝুঁকি রয়েছে।
ব্যাংকগুলোয় বিভিন্ন ধরনের সাইবার হামলা সংঘটিত হয়। এর মধ্যে উল্লেখযোগ্য হলো অ্যাডভান্সড পারসিসট্যান্ট থ্রেট (এপিটি), দুর্বলতা বা নন-ভালনারেবিলিটি, ম্যালওয়্যার হামলা, ম্যালিশিয়াস টার্মিনাল, ক্রস-সাইট স্ক্রিপ্টিং (এক্সএসএস), এসকিউএল ইনজেকশন, ব্যাকডোর ইনস্টলেশন, স্পিয়ার ফিশিং, র্যানসমওয়্যার, রুটকিট, ক্লিকজ্যাকিং, ডিডিএস ইত্যাদি। অধিকাংশ সাইবার হামলা হয় সুইফট পদ্ধতি ও ব্যাংকগুলোর সফটওয়্যারের দুর্বলতাকে কাজে লাগিয়ে। এসব হামলার অন্যতম কারণ প্রযুক্তিগত দুর্বলতা ও দক্ষ ব্যবস্থাপনার অভাব। একদিকে উন্নত প্রযুক্তি কাঠামোর অভাব রয়েছে। অন্যদিকে প্রযুক্তিতে দক্ষ জনবলের ঘাটতি রয়েছে। ফলে প্রযুক্তিগত ব্যবস্থাপনায় দুর্বলতা থেকে যাচ্ছে। অনেক ব্যাংকে হালনাগাদকৃত সাইবার নিরাপত্তা-সংক্রান্ত হার্ডওয়্যার বা সফটওয়্যার ইনস্টল করা নেই। আবার হালনাগাদকৃত সফটওয়্যার ব্যবহারের ক্ষেত্রে আইটি কর্মীরাও খুব বেশি দক্ষ হয় না। এর জন্য সাইবার নিরাপত্তায় বরাদ্দের অপ্রতুলতা বিশেষভাবে দায়ী। তেমনি ব্যাংক খাতে প্রযুক্তিগত উন্নয়ন ও দক্ষ কর্মী গড়ে তোলার জন্য প্রতিষ্ঠান না থাকারও দায় আছে। অথচ বিশ্বের বিভিন্ন দেশ এর জন্য বিশেষায়িত প্রতিষ্ঠান গড়ে তুলেছে। পাশের দেশ ভারত ১৯৯৬ সালে ‘ইনস্টিটিউট ফর দ্য ডেভেলপমেন্ট অ্যান্ড রিসার্চ ইন ব্যাংকিং টেকনোলজি (আইডিআরবিটি)’ নামে একটি আন্তর্জাতিক মানের প্রতিষ্ঠান দাঁড় করিয়েছে। দেশের ব্যাংক খাত নিয়ে কাজ করা বিভিন্ন প্রতিষ্ঠান ও বিশেষজ্ঞরা দীর্ঘদিন ধরেই আইডিআরবিটির মতো একটি প্রতিষ্ঠান তৈরির সুপারিশ করে আসছেন। কিন্তু তা আমলে নেয়া হয়নি। এ ধরনের একটি প্রতিষ্ঠান মূলত স্বল্প ও দীর্ঘমেয়াদি প্রশিক্ষণ ও গবেষণাভিত্তিক প্রোগ্রাম পরিচালনার জন্য। প্রয়োজন স্বল্পমেয়াদি প্রশিক্ষণ নয়, বরং ডিপ্লোমা, সার্টিফিকেশন, অনার্স-মাস্টার্স ও গবেষণাভিত্তিক প্রোগ্রাম পরিচালনা করবে। প্রযুক্তি ব্যবহারের দক্ষতা না বাড়লে ব্যাংক খাতের সাইবার নিরাপত্তার ঝুঁকি সামনে আরো বেড়ে যাবে। আর এমনটি ঘটলে তা ব্যাংকের অস্তিত্ব সংকট তৈরি হতে পারে। সেই সঙ্গে তা জনমনে অনাস্থাও সৃষ্টি করবে। এমনিতেও বিগত সময়ে ব্যাংক খাতে সীমাহীন লুটপাটের আস্থার সংকট ব্যাংক খাতের জন্য বড় সমস্যা হয়ে দাঁড়িয়েছে। এখনো জনমনে পুরোপুরি আস্থা ফেরানো যায়নি। এ অবস্থায় বড় ধরনের সাইবার হামলা ঘটে গেলে তা পুরো ব্যাংক খাতের জন্যই নেতিবাচক ফল বয়ে আনতে পারে। ডিজিটাল ব্যাংকিং টেকসই করতে হলে গ্রাহকের আস্থা টেকানো অতীব জরুরি। গ্রাহক নিশ্চয়তা চায় তার তথ্য, অর্থ ও পরিচয় সুরক্ষিত। এজন্য ব্যাংকগুলোকে সন্দেহজনক লেনদেন শনাক্তের সক্ষমতা বাড়াতে হবে, তাৎক্ষণিক নোটিফিকেশন ব্যবস্থা চালু করতে হবে এবং প্রতারণার অভিযোগে দ্রুত পদক্ষেপ নিতে হবে।
সর্বোপরি উন্নত প্রযুক্তি ও দক্ষ কর্মীর মাধ্যমে প্রযুক্তিগত ব্যবস্থাপনা শক্তিশালী করার উদ্যোগ প্রয়োজন, যা সাইবার নিরাপত্তাকে জোরদার করবে। সেই সঙ্গে প্রয়োজন সাইবার নিরাপত্তায় বিনিয়োগ বৃদ্ধি। বর্তমানে ব্যাংকগুলোর আইটি বাজেটের বড় অংশ হার্ডওয়্যার-সফটওয়্যারে ব্যয় করলেও নিরাপত্তায় ব্যয় মাত্র ৫ শতাংশের মতো, যা শুরুতেও উল্লেখ করা হয়েছে। এ প্রবণতা অব্যাহত থাকলে ডিজিটাল ব্যাংকিংয়ের ভবিষ্যৎ ঝুঁকিপূর্ণ হয়ে উঠবে। তবে সর্বাগ্রে সংশ্লিষ্ট সবার মধ্যে সচেতনতা বাড়ানোর উদ্যোগ নিতে হবে। কীভাবে ব্যাংক খাতে সাইবার অপরাধগুলো সংঘটিত হয় তা জানা প্রয়োজন। ব্যাংক কর্মকর্তা-কর্মচারী থেকে শুরু করে গ্রাহকদেরও সচেতনতা কর্মসূচির আওতায় আনতে হবে।